网络与信息安全 背景、软件开发与防护实践
一、网络与信息安全背景:从边界防御到零信任
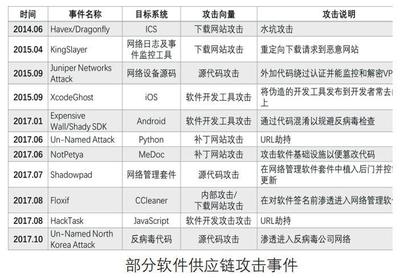
过去十年,网络安全形势发生了根本性变化。云计算、移动办公、物联网的普及使传统“护城河式”边界防御逐渐失效。攻击面从数据中心扩展到每个员工终端、每家供应商的接口,甚至每个联网传感器。勒索软件产业化、供应链攻击(如SolarWinds事件)、APT组织长期潜伏等威胁,让“是否会被攻破”不再是问题,“何时被发现、如何响应”才是核心命题。
在这样的大背景下,企业安全建设正从“合规驱动”转向“风险驱动”。等保2.0、数据安全法、个人信息保护法构成了中国市场的合规基线,但真正推动安全投入的是业务连续性和数据资产保护需求。零信任架构、持续验证、最小权限等理念逐步落地,安全能力不再只是网络层的附属品,而成为贯穿开发、运维、办公全流程的基础设施。
二、网络与信息安全软件开发的核心方向
网络与信息安全软件不是单一品类,而是一个覆盖多个层级的工具栈。典型方向包括:
1. 边界与网络安全软件
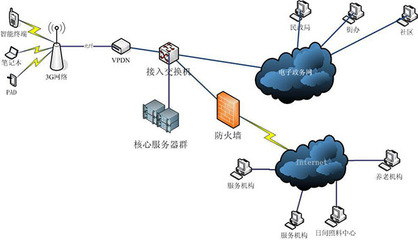
防火墙、入侵检测/防御系统(IDS/IPS)、WAF、VPN、零信任网关等,负责网络流量的可见性、过滤与访问控制。现代产品越来越强调与威胁情报联动,实现动态策略下发。
2. 终端与主机安全软件
EDR(端点检测与响应)、HIDS、杀毒与补丁管理、终端准入控制。核心能力在于对进程行为、文件变更、网络连接的持续采集与异常检测。
3. 身份与访问管理软件
IAM、SSO、MFA、特权账号管理(PAM)。身份已成为新的安全边界,围绕身份的生命周期管理、权限最小化和行为审计是产品设计重点。
4. 数据安全软件
数据分类分级、DLP、数据库审计、加密与密钥管理、API安全。难点在于平衡业务可用性与数据保护,尤其在非结构化数据和多云场景下。
5. 安全运营与态势感知软件
SIEM、SOAR、漏洞管理、威胁情报平台、攻击面管理(ASM)。目标是把分散的告警变成可运营的事件流,缩短MTTD/MTTR(平均检测/响应时间)。
6. 应用安全与DevSecOps工具
SAST、DAST、IAST、SCA、RASP、密评工具。方向是把安全能力嵌入CI/CD流水线,实现“安全左移”。
7. 云安全软件
CSPM、CWPP、CIEM、CASB、云原生安全平台。多云和混合云环境下的配置风险、工作负载保护和身份权限治理是主要诉求。
以上各类软件在技术上高度交叉,往往通过态势感知或安全平台进行集成,形成体系化防护能力。
三、软件开发过程中的安全工程实践
安全软件本身也需要被安全地开发。一条成熟的工程实践链路通常包括:
- 需求阶段:明确安全需求,进行威胁建模(如STRIDE方法),识别关键资产与攻击路径。
- 设计阶段:遵循最小权限、纵深防御、默认安全、失败安全等原则,避免把信任建立在单一控制点上。
- 编码阶段:采用安全编码规范,强制代码审计与同行评审,对第三方组件进行SCA扫描并建立SBOM。
- 测试阶段:SAST+DAST+IAST组合使用,配合渗透测试和模糊测试,重点覆盖认证、授权、输入校验和加密实现。
- 发布与运维:制品签名、镜像扫描、密钥与配置分离、灰度发布与回滚预案,建立漏洞响应SLA。
- 持续运营:日志集中采集、异常行为基线、红蓝对抗演练和事件响应预案定期验证。
四、当前挑战与趋势
- AI的双刃剑:大模型提升了安全运营效率(告警降噪、日志分析、代码审计辅助),但也带来提示注入、模型窃取、深度伪造等新攻击面。安全软件需要内置AI治理能力。
- 供应链安全:开源组件占比高,SBOM、依赖项持续监控和制品可信成为刚需。
- 云原生与API爆炸:容器、Serverless和微服务让资产动态化,API成为主要攻击入口,ASM和API安全是增长最快的细分方向之一。
- 安全左移与平台化:单点工具堆叠导致告警疲劳,平台化整合(SIEM+SOAR+XDR)和一体化安全能力正在成为主流采购逻辑。
- 合规与实战并重:等保、密评、数据出境评估等合规要求持续推进,但实战化攻防演练(护网、红蓝对抗)才是检验安全软件效能的试金石。
五、
网络与信息安全软件的本质,是在攻击者与防御者之间建立持续的情报、决策和响应优势。做好这类软件,既要吃透攻防技术(漏洞原理、协议、加密、逆向),也要具备工程化能力(高可用、低误报、可观测、易集成)。在威胁快速演进的当下,把安全内建到开发流程中、把身份和数据作为防护重心、把安全运营作为持续改进的闭环,是网络安全软件开发者与安全团队共同的务实路径。
如若转载,请注明出处:http://www.huijiaojiao.com/product/85.html
更新时间:2026-11-21 08:50:04